
Denis Frati pubblica sul suo blog un post che evidenzia, anche se riferito a banca non italiana, come un phishing che tenti di acquisire i codici personali di carta di credito, possa, almeno in via teorica, consentire ai pishers di sottrarre somme di denaro complessivamente rilevanti.
C'e' anche da considerare che il phishing legato invece ad acquisire credenziali di accesso alla gestione dei conti online trova sempre maggiore contrasto attraverso l'utilizzo di dispositivi hardware di generazione di codici di accesso 'usa e getta.... OTP”
E' quindi evidente come un phishing che tenti di sottrarre i codici di carta di credito abbia una diffusione sempre piu' ampia.
Questo un report delle mails ricevute negli ultimi giorni che mostrano come sia in atto una intensa campagna di phishing CartaSi
 La mail ricevuta
 mostra l'uso di link diretto a clone CartaSi creato utilizzando un servizio di hosting Usa molto utilizzato anche in phishing ai danni di banche locali IT
Il dominio e' stato creato in data attuale e con nome ingannevole
 Le analogie con mail precedenti di phishing vedono ad esempio questa mail datata 15 agosto (vedi post relativo)
 presentare sia identico layout, sia link a stesso servizio di hosting USA ma anche identico IP
 relativamente ad una delle prime connessioni al sito clone, cosa che fa pensare ad una comune origine probabilmente Est europea dei due phishing.
Il clone vede un layout datato
 e con questa pagina di acquisizione di credenziali di carta di credito
 e successivo redirect al reale sito CartaSi su pagina altrettanto 'datata' come si nota dai contenuti
 In effetti se analizziamo il source di phishing vediamo che le pagine sono state create piu' di un anno fa utilizzando il noto software di mirroring siti web Httrack.

Edgar
E' quindi evidente come un phishing che tenti di sottrarre i codici di carta di credito abbia una diffusione sempre piu' ampia.
Questo un report delle mails ricevute negli ultimi giorni che mostrano come sia in atto una intensa campagna di phishing CartaSi
 La mail ricevuta
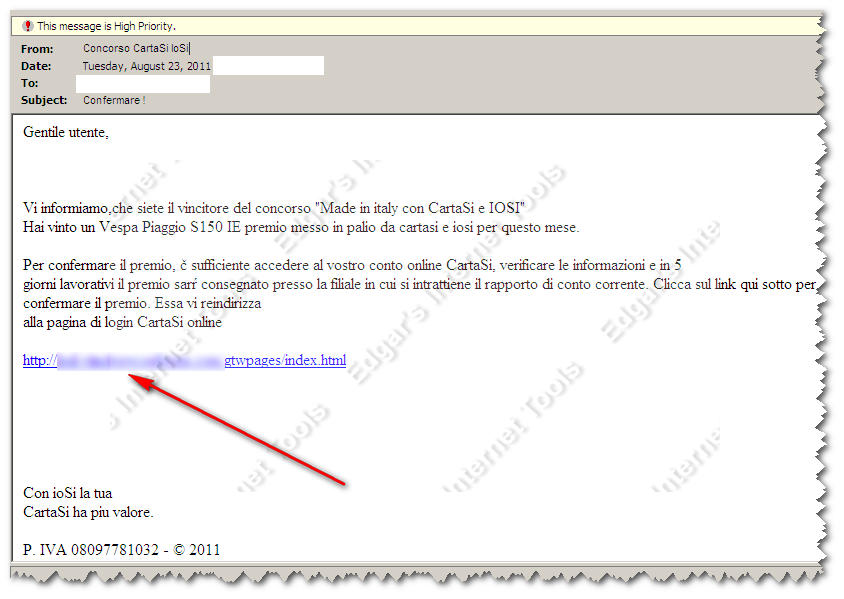 mostra l'uso di link diretto a clone CartaSi creato utilizzando un servizio di hosting Usa molto utilizzato anche in phishing ai danni di banche locali IT
Il dominio e' stato creato in data attuale e con nome ingannevole
 Le analogie con mail precedenti di phishing vedono ad esempio questa mail datata 15 agosto (vedi post relativo)
 presentare sia identico layout, sia link a stesso servizio di hosting USA ma anche identico IP
 relativamente ad una delle prime connessioni al sito clone, cosa che fa pensare ad una comune origine probabilmente Est europea dei due phishing.
Il clone vede un layout datato
 e con questa pagina di acquisizione di credenziali di carta di credito
 e successivo redirect al reale sito CartaSi su pagina altrettanto 'datata' come si nota dai contenuti
 In effetti se analizziamo il source di phishing vediamo che le pagine sono state create piu' di un anno fa utilizzando il noto software di mirroring siti web Httrack.

Edgar


