domenica 29 agosto 2010

Phishing CARIPARMA e Innova Studio (29 agosto)

Nuovo phishing Cariparma segnalato sul DB di Antiphishing Italia (ID.3923 del 28/8/2010)
Si tratta, ancora una volta di phishing, abbastanza semplice nei contenuti (una sola pagina) che, dopo aver acquisito i dati personali di login, redirige sul reale sito CARIPARMA e specificatamente su una pagina che tratta del sistema di sicurezza Securcall adottato dalla banca proprio per contrastare possibili azioni di phishing.

Come vediamo da questo report abbiamo il consueto utilizzo di redirect

con codice

che tramite sito compromesso norvegese

punta a sito da queste parti (THAI) che, in dettaglio, ancora una volta presenta la nota interfaccia di amministrazione Innovastudio, probabilmente coinvolta nell'upload dei contenuti di phishing.

Edgar

venerdì 27 agosto 2010

Proposta multipla di fake AV. Cosa succede installando gli eseguibili.

Nel precedente odierno post abbiamo visto come venga effettuata, attraverso un sito fake di scansioni multiple online (e con supporto anche di un video), la distribuzione di ben 5 diversi eseguibili fake AV

Vediamo ora cosa succede installando qualcuna delle applicazioni fake AV presenti.
Il test e' stato eseguito su XP sp3 in Virtual Box sotto Linux, cosa che se da un lato puo' avere qualche limite considerato che siamo su PC virtuale dall'altro ci fornisce comunque una indicazione accettabile di cosa succederebbe ad un normale utente internet che lanciasse uno degli eseguibili scaricati dal sito di fake scanner online.

Ecco la finestra di install di Pest Detector 4.1

che in pochi secondi ci informa della sua corretta installazione sul nostro pc.

Come accennato nel precedente post, una volta confermata l'installazione abbiamo il reset del computer e da qui inizia una serie di problemi, tutti abbastanza seri.

Non si tratta infatti di fake AV che si limita a visualizzare qualche fastidioso menu pop-up dicendo che il nostro PC e' infetto ma, nei casi esaminati, abbiamo inizialmente la scomparsa di tutte le icone dal desktop, barra delle applicazioni, menu' di avvio ecc....

sostituiti una unica finestra con un solo pulsante di “Safe Startup” abilitato.

Una volta cliccato compare una indicazione di attivazione della scansione del PC

e , guarda caso, il fatto che alcune applicazioni, tra cui i browsers installati, non possono venire 'bonificati, dal malware che gli ha colpiti.

Questo accade perche' veniamo informati che un 'fantomatico' HEURISTC module che dovrebe servire a rimuovere il malware, e' disponibile solo a pagamento registrando il programma fake AV

Scegliendo “continue unprotected” le icone riappaiono ma purtroppo cliccando su quelle dei browser segnalati dalla scansione come infetti ecco un messaggio

che ci informa del blocco dell'esecuzione degli stessi in quanto infetti

In pratica sia i browser ma anche altri eseguibili vengo bloccati dal fake AV lasciandoci senza l'uso di internet , cosa che ci servirebbe per trovare qualche indicazione per bonificare il computer.

Lanciando uno degli altri eseguibili di installazione possiamo notare medesimi layout di scanner e di messaggi da parte del software, cambiando solo i colori ed alcune scritte relative all'identificazione del falso AV in esecuzione.

Una analisi della connessione al lancio dell'install mostra

cosa che conferma il nome di hoster Est Europeo apparso proprio qualche giorno fa, al riguardo di altri fake Av distribuiti in rete.

Edgar

Proposta multipla di fake AV. Forse 'l'attuale stato dell'arte' in fatto di distribuzione di rogue AV applications


AVVISO ! Ricordo che anche se alcuni links sono lasciati in chiaro negli screenshot, evitate di visitare il sito elencato se non avete preso tutte le precauzioni del caso (sandboxie, noscript, pc virtuale ecc....) !!!! Si tratta di links ad eseguibili poco riconosciuti dai reali softwares AV.

Sunbelt Blog segnala la presenza in rete di un trojan che una volta in esecuzione sul pc, dopo qualche minuto dalla suo avvio, mostra un falso avviso di presenza malware.

Il sito a cui si viene linkati cliccando sulla finestra di avviso malware e' curato nei minimi particolari, e cosa piu' unica che rara in questi casi, usa anche un video di 'presentazione” per dare una veste di ufficialita' ad una distribuzione multipla di ben 5 false applicazioni AV.

Vediamo gli interessanti dettagli:

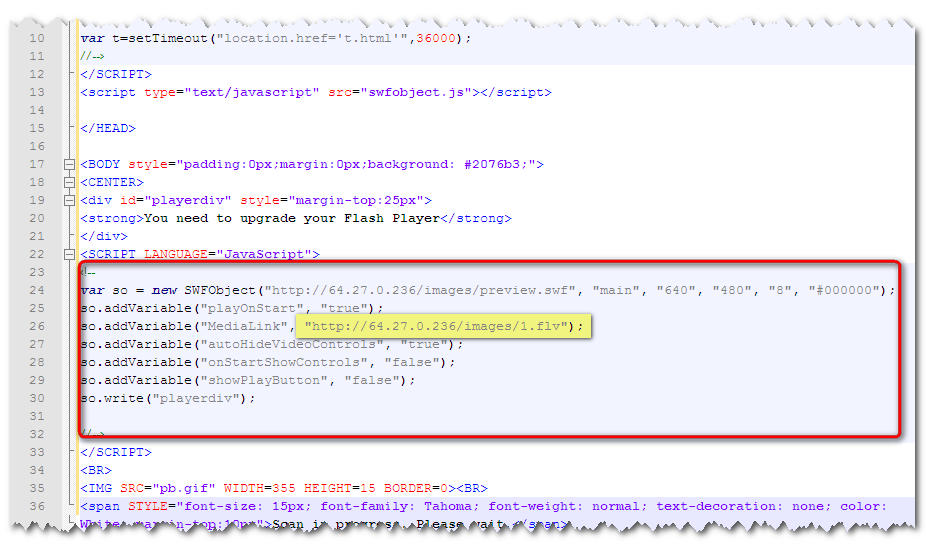
Ecco cosa succede all'apertura della pagina linkata (filmato .flv)


Notate in basso la barra di aggiornamento "SCAN in progress"

Si tratta di un breve filmato 'introduttivo' che, oltre alla simulazione di una scansione del nostro PC, evidenzia i pericoli in rete relativi alla distribuzione di malware, e terminato il quale viene proposta questa pagina

E' un layout che vuole apparire come un servizio online di scansione multipla antivirus e che, solo per i software che hanno rilevato un pericolo (guarda caso i fake AV) ne consente il download

ed in dettaglio


Chiaramente si tratta di false applicazioni AV che una analisi VT rivela essere pochissimo riconosciute come pericolose:

Tra l'altro alcuni di questi fake AV, da quanto riportato in rete, al momento della loro installazione sembrano agire in maniera 'energica' eseguendo un reboot del pc e bloccando l'esecuzione di Windows Explorer con la conseguente scomparsa di tutte le icone dal desktop.

Sia il filmato .flv


che le immagini usate nella pagina di 'presentazione' della scansione multipla

sono hostate su diverso sito USA e non sul sito koreano di free hosting


(continua)

Edgar